2024年中职“网络安全“—数字调查取证(attack817.pcapng)

目录
1.通过分析数据包找出恶意用户最初访问HTTP服务的包号,将该值作为Flag值提交, Flag格式为flag{xxx};
2.继续查看数据包文件分析出恶意用户扫描了哪些端口,将全部的端口号按照一定顺序作为Flag值,提示:注意端口号的大小值形式:flag{端口1,端口2,端口3…,端口n}提交;
3.继续查看数据包文件分析出恶意用户登录后台所用的密码是什么,将后台密码作为Flag值提交, Flag格式为flag{xxx};
4.继续查看数据包文件分析出恶意用户写入木马的密码是什么,将密码作为Flag值提交, Flag格式为flag{xxx};
5.继续查看数据包文件分析出恶意用户下载的文件,将该文件内容作为Flag值提交, Flag格式为flag{xxx};

1.通过分析数据包找出恶意用户最初访问HTTP服务的包号,将该值作为Flag值提交, Flag格式为flag{xxx};

flag:277
2.继续查看数据包文件分析出恶意用户扫描了哪些端口,将全部的端口号按照一定顺序作为Flag值,提示:注意端口号的大小值形式:flag{端口1,端口2,端口3…,端口n}提交;

flag:21,23,80,455,3306,3389,8080
3.继续查看数据包文件分析出恶意用户登录后台所用的密码是什么,将后台密码作为Flag值提交, Flag格式为flag{xxx};


flag:admin657260
4.继续查看数据包文件分析出恶意用户写入木马的密码是什么,将密码作为Flag值提交, Flag格式为flag{xxx};

flag:z0
5.继续查看数据包文件分析出恶意用户下载的文件,将该文件内容作为Flag值提交, Flag格式为flag{xxx};


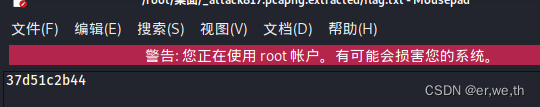
flag:37d51c2b44